一、gs1:jws 是什么?
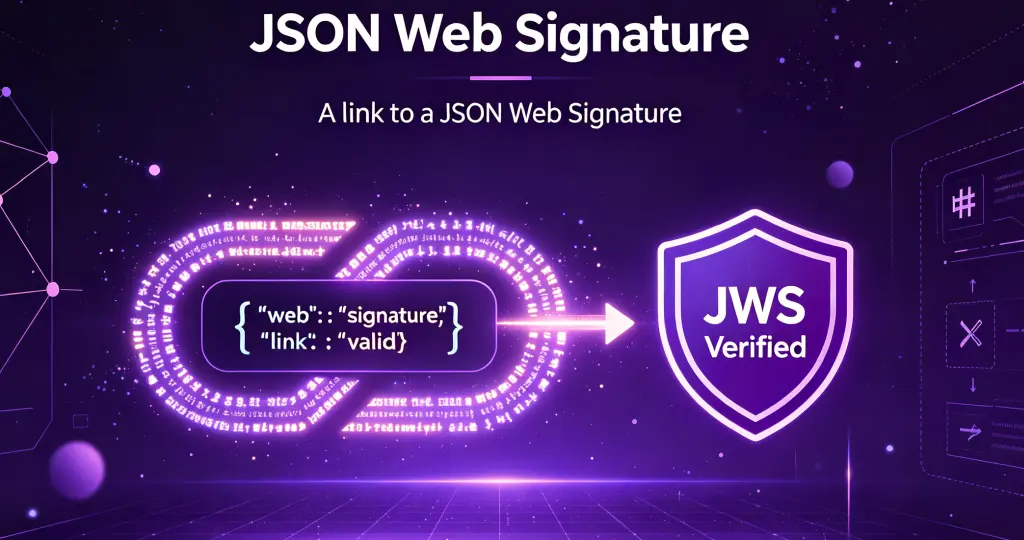
gs1:jws 是 GS1 数字链接(GS1 Digital Link)标准化链路类型体系中的一项专门链路类型,用于请求获取产品的 JSON Web 签名(JSON Web Signature)。根据 GS1 官方指南的定义,gs1:jws 是一个专用链路类型,可用于请求重定向到一个在线的 JSON Web Signature [JWS],前提是 GTIN 的被许可方(通常是品牌所有者)已为该产品实例提供了该签名。
要理解 gs1:jws,首先需要了解两个核心概念:
什么是 JSON Web Signature(JWS)?
JSON Web Signature(JWS)是由 RFC 7515 规范定义的一种开放标准。它使用 JSON(JavaScript Object Notation) 作为数据交换格式,这是一种文本语法,便于在所有编程语言之间进行结构化数据交换。简单来说,JWS 是一种数字签名的格式标准——它允许将数据(payload)与数字签名结合在一起,形成一个完整、可验证的签名对象。
一个 JWS 包含三个部分:
- Header(头部) :描述签名使用的算法等元数据
- Payload(载荷/正文) :被签名的数据内容
- Signature(签名) :对 Header 和 Payload 进行数字签名后生成的签名值
GS1 数字签名应用标准
GS1 数字签名应用标准于 2023 年获批,并已发布在 GS1 通用规范中。它是一个开放标准解决方案,通过利用 ISO/IEC 20248、JSON Web Signatures(JWS)或 XML 数字签名,支持对数字签名数据进行独立验证。
gs1:jws 正是 GS1 数字签名体系中,通过 GS1 数字链接获取 JWS 的标准入口。
与其他链路类型的区别
在 GS1 的链路类型体系中,gs1:jws 与常见的“内容型”链路类型有着本质区别:
| 链路类型 | 功能定位 | 返回内容 |
|---|---|---|
gs1:pip(产品信息页) | 提供产品信息 | HTML 页面(人类可读) |
gs1:instructions(使用说明) | 提供使用说明 | HTML 页面(人类可读) |
gs1:certificationInfo(认证信息) | 提供认证信息 | HTML 页面(人类可读) |
gs1:jws(JSON Web 签名) | 提供数字签名 | JWS 对象(机器可读,用于验证) |
gs1:jws 的独特之处在于,它不是为“人类阅读”而设计的,而是为 “机器验证” 而设计的。它返回的是一个结构化的、可加密验证的 JWS 对象,而不是一个漂亮的网页。
二、gs1:jws 的核心价值
2.1 产品真伪验证的“数字指纹”
在假冒伪劣产品泛滥的今天,品牌方和消费者都面临着一个核心问题:“我怎么知道这是真的?”
gs1:jws 为这个问题提供了一个技术答案。品牌可以为每一件产品(通过 GTIN+序列号实现单品级标识)生成一个唯一的数字签名,并将该签名以 JWS 的形式存储在云端。当消费者或验真 App 通过 linkType=gs1:jws 请求该签名时,系统返回 JWS,App 可以通过验证签名来确认产品数据的完整性和真实性。
这相当于为每一件产品生成了一个不可篡改的“数字指纹”——任何对产品数据的篡改都会导致签名验证失败。
2.2 实现独立、开放的防伪验证
GS1 数字签名应用标准的一个核心设计原则是:支持独立验证。这意味着:
- 任何消费者都可以使用智能手机 App 独立验证,无需依赖品牌方的专有系统
- 数字签名来自不同签名者必须能够独立验证
- 开放、免费、可互操作的验证,不锁定在某个特定平台或技术栈上
gs1:jws 正是实现这一开放验证架构的标准化入口。它让 GS1 数字链接不仅是“信息查询”的入口,更是 “信任验证” 的入口。
2.3 为物理产品建立“可验证的数字孪生”
传统的防伪手段——防伪标签、防伪码、激光全息图——往往依赖于“视觉判断”或“电话查询”,缺乏技术上的严谨性和可验证性。
通过 gs1:jws,品牌可以为每一件产品建立一个可验证的数字孪生:
- 产品数据(GTIN、序列号、批次号等)被数字签名
- 签名与产品数据一起存储在云端
- 消费者或验真 App 扫码后,通过验证签名来确认产品数据的真实性
- 验证结果独立、客观、可重复
这种“物理产品 + 数字签名”的模式,大幅提高了造假者的仿制门槛。
2.4 支持多种验真工作流,灵活性极高
GS1 数字签名标准支持三种不同的验真工作流:
| 工作流 | 特点 | 适用场景 |
|---|---|---|
| 工作流 1 | 数据载荷仅包含产品基本信息,不含安全标记 | 基础的产品数据真实性验证 |
| 工作流 2 | 数据载荷包含物理安全标记的预期值,App 指导用户比对 | 需要用户“看一眼”安全标记的场景 |
| 工作流 3 | 数据载荷不包含安全标记值,用户必须手动输入安全标记上的代码才能验证 | 最高安全等级,强制物理检查 |
gs1:jws 可以灵活支持这三种工作流,品牌可以根据产品类型、安全需求和成本考虑选择最适合的方案。
2.5 提升消费者信任,降低品牌风险
对于品牌而言,假冒产品不仅造成直接的经济损失,更严重的是损害品牌声誉和消费者信任。通过 gs1:jws 实现的产品真伪验证:
- 消费者可以轻松验证:无需专业知识,一个手机 App 即可完成
- 验证结果可信:基于国际标准的数字签名技术,非专有黑盒
- 品牌可以主动防伪:在问题发生前建立防线,而非被动应对
三、典型应用场景
场景一:奢侈品与高价值商品——单品级真伪验证
一家奢侈品牌在每一件产品上使用包含唯一序列号的 GS1 数字链接二维码(GTIN+序列号)。品牌为每一件产品生成一个 JWS,存储在云端,并通过 gs1:jws 链路类型提供访问。
当消费者购买产品后:
- 用手机 App 扫描产品上的 GS1 二维码
- App 自动请求
linkType=gs1:jws,获取该产品的 JWS - App 验证 JWS 的签名有效性
- 验证通过 → 产品为真品;验证失败 → 可能存在假冒风险
每一件产品都有一个唯一的、不可复制的“数字身份证”。
场景二:药品与医疗器械——监管合规与患者安全
在制药行业,假冒药品直接威胁患者生命安全。通过 gs1:jws:
- 制药企业为每一批次或每一盒药品生成数字签名
- 医院药房在验收药品时,扫码验证签名,确认药品来源的真实性
- 患者在取药时,也可通过手机 App 扫码验证,确保自己拿到的是正品药品
- 监管机构可以独立验证,无需依赖品牌方的专有系统
这与 GS1 数字签名标准“支持独立验证”的设计原则高度契合。
场景三:电子产品——供应链防窜货与保修验证
一家消费电子品牌在全球多个市场销售产品。通过 gs1:jws:
- 每一台设备出厂时生成唯一的数字签名
- 签名中可包含产品的目标销售区域信息
- 渠道商扫码验证时,系统可识别产品是否被跨区域窜货
- 消费者在申请保修时,通过验证签名确认产品为正品且在保修期内
数字签名不仅用于防伪,还可用于供应链合规管理。
场景四:工作流 3——最高安全等级的物理+数字双重验证
对于高价值、高风险的产品(如高端腕表、珍贵艺术品、重要文件),品牌可以选择 工作流 3 的安全模式:
- 产品上有一个物理安全标记(如刮开式防伪码、激光全息图上的隐藏代码)
- 品牌生成的 JWS 中不包含该安全标记的代码值
- 消费者扫码后,App 提示用户检查产品上的物理安全标记,手动输入代码
- App 将输入的代码“插回”数据中,再尝试验证数字签名
这种模式要求用户必须物理接触产品并检查安全标记,极大提高了造假难度,是目前最高等级的产品真伪验证方案。
四、完整使用示例
4.1 通过 GS1 数字链接请求 JWS
当一款支持 GS1 数字签名的产品被扫描时,验真 App 可以通过在 GS1 数字链接 URI 的查询字符串中指定 linkType=gs1:jws 来请求获取 JWS。
基础 GS1 数字链接 URI(扫码获得):
https://id.gs1.org/01/06933960552835/21/1234ABDE请求 JWS 的 URI(App 自动构造):
https://id.gs1.org/01/06933960552835/21/1234ABDE?linkType=gs1:jws4.2 解析器配置示例
以下是一个品牌在 GS1 合规解析器中配置 gs1:jws 链路数据的 JSON 示例:
{
  "anchor": "/01/06933960552835/21/1234ABDE",
  "itemDescription": "云酿精酿 - 限量版 IPA(序列号 #1234ABDE)",
  "defaultLinktype": "gs1:pip",
  "links": [
    {
      "linktype": "gs1:pip",
      "href": "https://www.example.com/product/12345",
      "title": "产品详情页",
      "type": "text/html",
      "hreflang": ["zh-CN"],
      "context": ["general"]
    },
    {
      "linktype": "gs1:jws",
      "href": "https://signatures.example.com/jws/01/06933960552835/21/1234ABDE",
      "title": "JSON Web Signature - 产品真伪验证",
      "type": "application/jose",
      "hreflang": ["zh-CN"],
      "context": ["authentication", "verification"]
    }
  ]
}
4.3 配置字段说明
| 字段 | 含义 |
|---|---|
anchor | 解析器的路由锚点。01/后跟 GTIN,21/后跟序列号,实现 “单品级” 的精准标识。 |
defaultLinktype | 默认回退链路类型。普通消费者扫码时跳转(通常是产品详情页)。 |
linktype | 链路类型。此处为 gs1:jws,表示这是一条 JSON Web 签名链接。 |
href | JWS 的访问 URL,返回该产品实例的 JSON Web Signature。 |
type | 内容类型。JWS 的 MIME 类型为 application/jose。 |
hreflang | 语言适配(JWS 本身与语言无关,但可用于描述信息)。 |
context | 场景标签,用于标识该链路的用途(如“防伪验证”)。 |
4.4 JWS 响应示例(示意)
当 App 请求 gs1:jws 时,解析器返回的 JWS 可能如下所示(示意性的 JSON 结构):
{
  "payload": "eyJhbGciOiJFUzI1NiJ9.eyJzdWIiOiIwMTowNjky...",
  "signatures": [
    {
      "protected": "eyJhbGciOiJFUzI1NiJ9",
      "signature": "MEUCIQDL...JZk3Q"
    }
  ]
}
实际使用时,App 会根据 JWS 规范(RFC 7515)解析和验证签名。
4.5 用户扫码验证流程(工作流 1)
- 扫码:消费者使用支持 GS1 数字签名的验真 App 扫描产品上的 GS1 二维码
- 请求 JWS:App 自动在 URI 中添加
?linkType=gs1:jws,向解析器请求 JWS - 获取签名:解析器返回该产品实例的 JSON Web Signature
- 验证签名:App 根据 RFC 7515 验证 JWS 的签名有效性
- 显示结果:App 向消费者显示“✅ 验证通过,产品为真品”或“❌ 验证失败,可能存在风险”
4.6 方案优势
- 二维码不变:码内只含基础路径(如
/01/06933960552835/21/1234ABDE),JWS 在云端按需提供 - 按需获取:普通消费者扫码看到产品详情页(
gs1:pip),验真 App 扫码获取 JWS(gs1:jws)——一个码,两种用途 - 开放标准:基于 IETF RFC 7515(JWS),不依赖任何专有技术
- 独立验证:任何人都可以用开源工具验证签名,无需品牌方的专有系统
- 灵活的安全等级:支持三种工作流,从基础验真到“物理+数字”双重验证
- 单品级防伪:通过 GTIN+序列号实现 “一物一码、一码一签”
总结
gs1:jws 是 GS1 数字链接体系中一项极具战略价值的链路类型。它以 “请求 JSON Web 签名的专用链接” 这一定位,为 GS1 数字链接从“信息查询工具”升级为 “信任验证基础设施” 提供了关键的技术支撑。
产品详情页回答“这个产品是什么”,使用说明回答“这个产品怎么用”——而 gs1:jws 回答的是一个更根本的问题: “我怎么知道这是真的?”
它将物理世界中的每一件产品,与数字世界中的一个可验证的签名连接在一起。无论是奢侈品牌实现单品级真伪验证、制药企业保障患者用药安全、电子品牌管理供应链合规,还是高价值产品采用“物理+数字”双重验证,gs1:jws 都为各类品牌提供了一种标准化、开放、可独立验证的产品防伪与信任构建方式——让每一次扫码,都成为一次对“真”的确认。